文章目录
内容提要
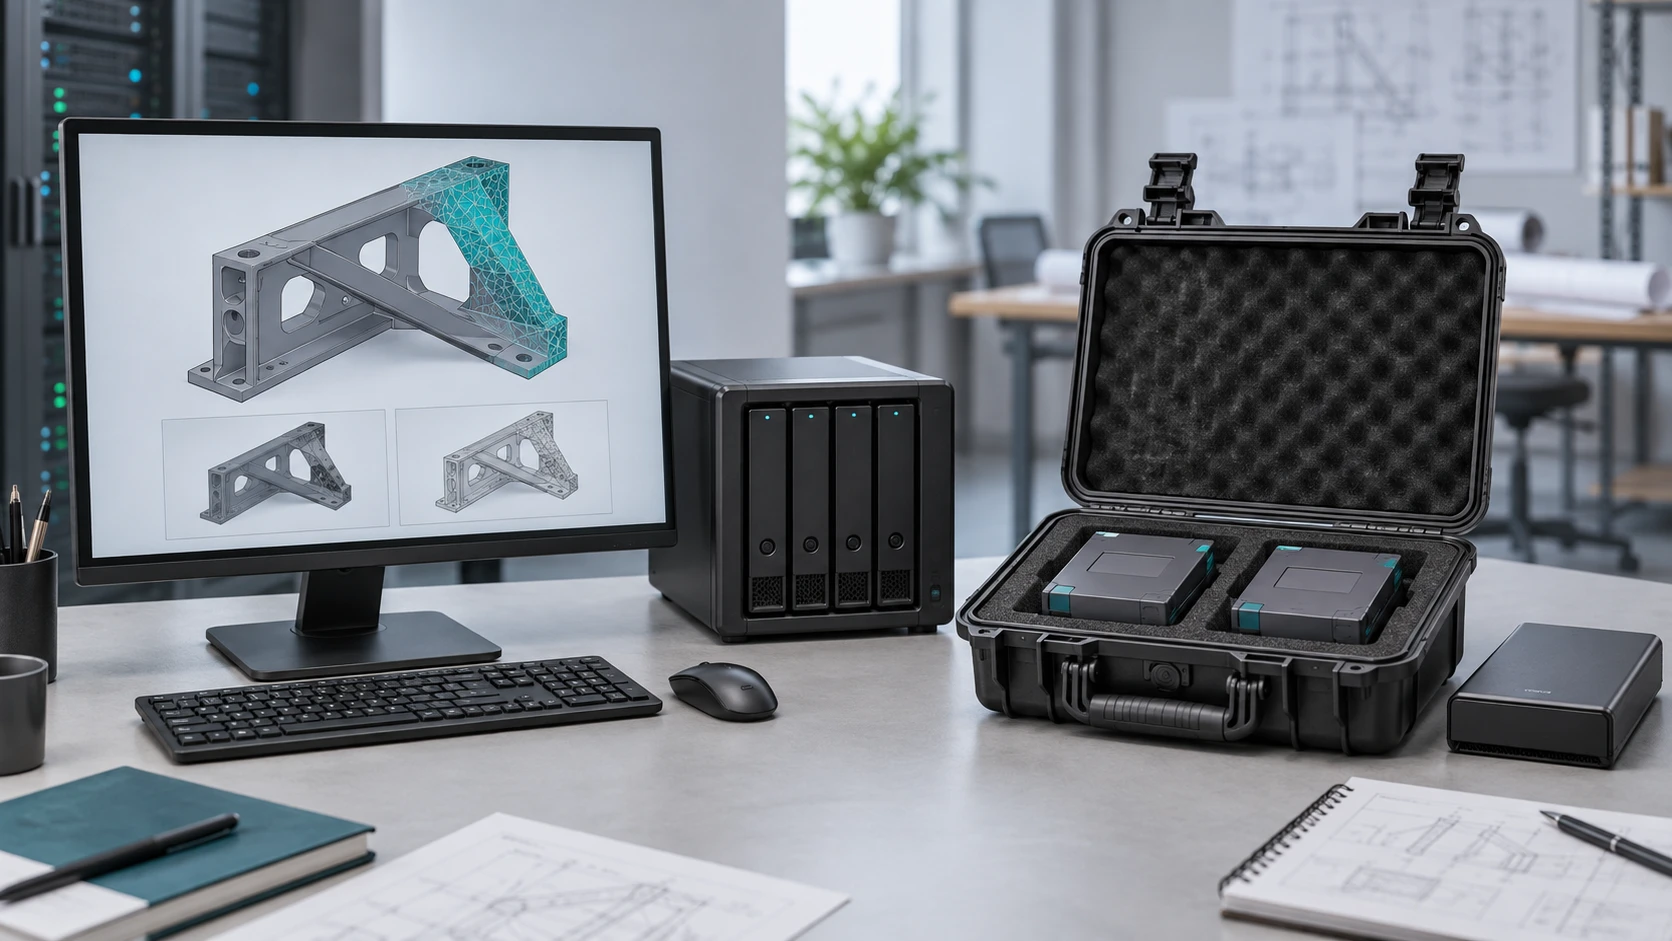
RAID 不是备份
具备冗余的 RAID 可以容忍设计范围内的磁盘故障,但 RAID 0 没有冗余,控制器或整机故障也可能中断访问。误删、覆盖、勒索和文件损坏不能靠 RAID 恢复到过去的正确版本。冗余与独立备份解决的问题不同,需要分别规划。
要防的其实是四类事故
一是硬件损坏:硬盘、控制器、整机故障;二是人为误操作:误删、覆盖、错误的批量处理;三是恶意加密:勒索软件加密文件服务器上能访问到的一切;四是场地级事故:断电烧毁、水浸、被盗。四类事故的防法不同,只配 RAID 只防了第一类的一半。
底线框架:三份数据、两种介质、一份异地
可用 3-2-1 原则组织副本:生产数据之外再保留备份,采用不同介质或独立存储,并规划异地副本。独立设备不自动免疫勒索;还要核对备份账号、访问权限、离线或不可变保护、保留周期和独立故障域。异地位置也应评估共同供电、网络和灾害风险。
版本和快照分别解决什么
历史版本便于找回较早文件,同池快照便于回到指定时间点,但是否能恢复、耗时多久取决于实现、数据量和故障状态。生产系统、同池快照和同权限副本可能同时受损;应保留独立备份,并实际演练目标文件或系统的恢复。
仿真结果要分层,不然容量爆炸
仿真结果的体量和重算成本差异很大。输入、脚本、环境版本与关键结论应重点保护;可重算的中间结果也需先确认重算时间、许可和依赖是否可得,再决定保留策略。按项目用途、合同和数据要求分层,不预设容量能节省多少。
没演练过的备份等于没有
备份最常见的翻车不是没做,而是恢复时才发现:任务早就静默失败、备份文件不完整、恢复要三天而业务只能停三小时。所以底线里必须包含两个数字和一次演练:能接受丢多少数据(决定备份频率)、能接受停多久(决定恢复手段),以及每季度真的恢复一次试试。
怎么落地
把四件事写清楚:现有数据总量和月增长、文件服务器现状、能接受的数据丢失窗口和停机时间、大致预算。备份方案的硬件部分可以参考 S 系列存储服务器的容量与冗余思路,具体架构需按项目确认。可以先用页面上的 AI 配置顾问按这几个条件过一遍方向;需要正式方案时提交项目需求,提交后由方案工程师继续确认配置、含税预算与交付范围。
选型检查清单
- RAID 只防硬盘坏,误删、覆盖、勒索要靠独立备份
- 按 3-2-1 落地:生产、本地备份、异地各一份
- 中心文件和工程文件开版本化,存储层加快照
- 仿真结果分层留存:输入必留,可重算的中间结果评估后精简
- 定下丢失窗口和停机容忍两个数字,每季度做一次恢复演练
适用范围与资料依据
备份需要隔离与恢复验证。独立设备或阵列冗余不能保证不受勒索软件、误删和权限滥用影响。
资料链接核对:。具体版本支持以软件厂商最新文档为准。